Consent

This site uses third party services that need your consent. Learn more

Naar de inhoud
Product

MailRisk

Direct bruikbare feedback en meldingen van verdachte e-mails

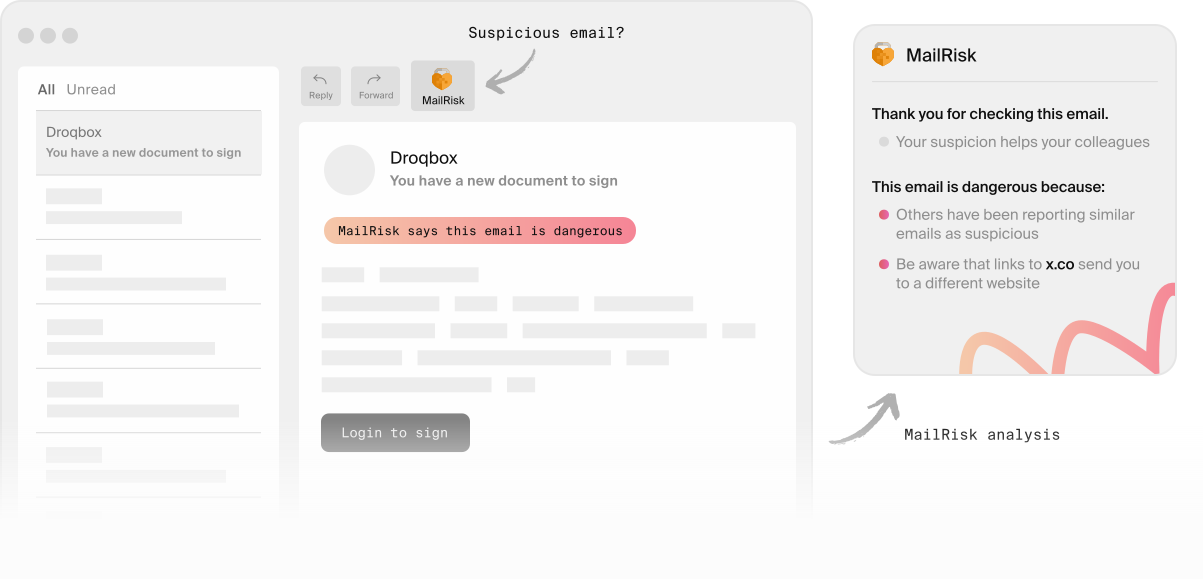
Illustratie van een verdachte e-mail en een melding van MailRisk. Illustratie van een verdachte e-mail en een melding van MailRisk.

Geef iedereen de kans om cybersecurity te oefenen

Met één klik kan iedereen in je team bijdragen aan een organisatie die beter bestand is tegen cyberaanvallen.

MailRisk analyseert automatisch phishing-, spam- en oplichtingsmails en geeft je collega's ter plekke feedback op wat ze deden.

De handige knop staat altijd in hun inbox en maakt security een zichtbaar, concreet en lonend onderdeel van hun dagelijkse routine.
Illustration showing the location of the MailRisk icon in an email app.

Zo werkt MailRisk

E-mail is nog altijd een van de belangrijkste tactieken waarmee cybercriminelen de aandacht van mensen kapen en potentiële slachtoffers verleiden om tegen beter weten in te handelen.

Het makkelijk, prettig en lonend maken om riskante e-mails te melden is een ongelooflijk effectieve manier om betrokkenheid te stimuleren – en cybersecurity voor iedereen een positieve ervaring te maken.

Geautomatiseerde analyse van social-engineeringaanvallen via e-mail

De MailRisk-knop zit in de werkbalk van je e-mailprogramma, of je nu de desktop-app, webmail of de mobiele app gebruikt.

Telkens als iemand een e-mail controleert, zoeken we automatisch naar vergelijkbare e-mails die je collega's als verdacht hebben gemeld en controleren we hem ook aan de hand van andere gegevensbronnen.

Vinden we een match, dan krijg je direct bevestiging van hoe jouw actie heeft bijgedragen aan de veiligheid van de organisatie – en die van jezelf!

Illustration showing how users are instantly rewarded with points for reporting an email in-app.

Individuele meldingen die het hele team beter beschermen

Aan de hand van de meldingen ziet MailRisk of een phishingcampagne meerdere mensen in je organisatie treft. En als je deze dreigingsgegevens in spamfilters integreert, helpt dat om deze gevaarlijke e-mails tegen te houden voordat ze anderen in het team bereiken.

Mensen kunnen ook context toevoegen aan hun meldingen, waardoor IT- en securityteams zonder extra moeite weloverwogen beslissingen kunnen nemen.

Illustration of a user receiving a message to say their email report will be investigating – an example of how users receive feedback.

Rijkere dreigingsgegevens over e-mail van hogere kwaliteit voor je securityprogramma

Directe feedback zorgt ervoor dat mensen vaker verdachte e-mails melden, waardoor het aantal meldingen wel 50 keer zo hoog kan worden.

We gebruiken realtime machine learning voor correlatie en classificatie om deze gegevens te analyseren op ons cloudplatform in de EU, dat privacy vooropstelt en verder gaat dan de AVG-normen.

Zo krijgen IT- en securityteams automatisch een goudmijn aan dreigingsgegevens uit vele bronnen, waarmee ze de toegangspunten kunnen vinden die aanvallers misbruiken.

Wat je bereikt met MailRisk

Mensen vonden MailRisk meteen nuttig, en het aantal meldingen ging omhoog. MailRisk verlaagt de drempel om hulp te vragen, maar in plaats van ons meer werk te bezorgen, zijn we nu bijna helemaal af van handmatige inzendingen bij onze helpdesk.
Mari Nygaard Simonsen Head of Threat and Vulnerability Management bij Intility

Begin met de kleinste actie die iedereen kan nemen

Als je collega's MailRisk gebruiken om een e-mail te controleren, krijgen ze de hulp die ze nodig hebben en helpen ze tegelijk anderen. Die directe beloning zorgt ervoor dat ze altijd een positieve ervaring met cybersecurity hebben.

Vertrouwde tools en eenvoudige acties winnen het vertrouwen en de betrokkenheid van mensen, en geven hen meer zelfvertrouwen om goede securitybeslissingen te nemen.

Beheer risico's met de complete toolkit van Secure Practice

MailRisk-gegevens worden nog waardevoller in combinatie met phishingsimulaties of als onderdeel van je threat-huntingprogramma.

Anonieme gedragsgegevens uit al deze activiteiten – en meer – worden Human Risk Metrics die risicogebieden aanwijzen die je met gerichte microcursussen kunt aanpakken.

Bovendien zijn deze geanonimiseerde gegevens je geheime hulpje voor soepele compliance- en certificeringsprocessen.

Veelgestelde vragen over MailRisk

Werkt MailRisk met e-mails in meerdere talen?

Ja!

Je kunt MailRisk krijgen in de taal van je voorkeur, zodat het voor iedereen in je organisatie zo eenvoudig en vertrouwd mogelijk is.

Het Secure Practice-platform is beschikbaar in alle talen van deze website, en meer – we gaan voluit voor Europa. Je kunt ook alle middelen en oefeningen die je je team aanbiedt aanpassen en vertalen naar hun moedertaal.

Kan ik MailRisk op mijn telefoon gebruiken?

Als je organisatie de e-mailclient van Office 365 gebruikt, kun je de MailRisk-knop gebruiken vanuit de speciale app voor iOS of uit Google Play.

Voor organisaties die Exchange on-premises gebruiken, bieden we een manier om de beperkingen van Microsoft te omzeilen: Outlook Web Access (OWA) gebruiken in de webbrowser.

Hier vind je de volledige handleiding over hoe je MailRisk op mobiele apparaten gebruikt.

Worden mijn e-mailgegevens tijdens de MailRisk-analyse ergens naartoe gestuurd?

Ja.

Dat is nodig om een grondige analyse te kunnen uitvoeren die gelijke tred houdt met de nieuwste cyberdreigingen. Wanneer je op de MailRisk-knop klikt, wordt de e-mail die je wilt laten analyseren verzameld door Secure Practice.

Dat doen we op basis van een schriftelijke overeenkomst met je werkgever, waarin gedetailleerd staat hoe we deze gegevens mogen verwerken.

Wie kan de e-mails zien die ik via MailRisk meld?

MailRisk is bedoeld om zo automatisch mogelijk te werken. Sommige verdachte e-mails vereisen echter een handmatige analyse, waarbij een bevoegde securityexpert je e-mail specifiek opent om die te beoordelen.

Daarnaast kan een gemelde e-mail met een bijzondere dreiging worden bekeken door medewerkers die werken aan de best mogelijke bescherming voor de toekomst.

Bevat je e-mail geen dreiging, dan blijft de inhoud verborgen voor alle medewerkers, tenzij ze specifiek vragen om die te ontgrendelen. Zulke verzoeken worden gelogd zodat ze verantwoord kunnen worden.

Kan ik het insturen van e-mailgegevens ongedaan maken?

Iedereen kan van gedachten veranderen, en we zorgen ervoor dat dat in MailRisk eenvoudig is.

Open MailRisk en klik op de menuknop rechtsboven. Hier vind je een lijst met e-mails die je hebt laten analyseren.

Klik op de e-mail waarvan je de gegevens wilt intrekken en klik op 'Melding intrekken' om alle gegevens te verwijderen.

Hoe lang bewaren jullie mijn e-mailgegevens?

Allereerst verzamelen we alleen gegevens van e-mails die je zelf bewust laat analyseren.

Als we geen bijzondere dreiging vinden, wordt de inhoud van de e-mail automatisch verwijderd na een aantal dagen dat je werkgever heeft ingesteld.

Kan MailRisk e-mails uit inboxen van mensen blokkeren?

MailRisk is geen spamfilter, maar een aanvulling op dit soort beveiligingstechnologie en een gegevensbron ervoor.

Securityteams kunnen ervoor kiezen MailRisk-gegevens te gebruiken op de manier die bij hun behoeften past, onder meer via de API die we aanbieden.